Cosa Significa lavorare nel rispetto delle indicazioni prescritte dall’Agenzia per la Cybersicurezza Nazionale (ACN)
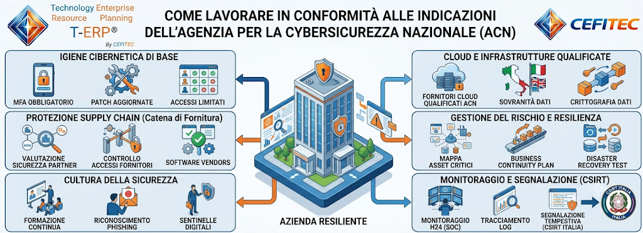
Lavorare rispettando le indicazioni dell’Agenzia per la Cybersicurezza Nazionale (ACN) significa adottare un approccio strutturato, normato e proattivo alla sicurezza informatica, allineando i processi aziendali agli standard di protezione più elevati stabiliti a livello nazionale ed europeo (come la direttiva NIS2 e il Perimetro di Sicurezza Nazionale Cibernetica).
Non si tratta semplicemente di “compilare una checklist” per evitare sanzioni, ma di integrare la sicurezza digitale nel DNA operativo dell’organizzazione per garantirne la sopravvivenza e la continuità del business.
Ecco cosa comporta concretamente nella quotidianità aziendale:
- Applicazione dell’Igiene Cibernetica di Base
L’ACN insiste fortemente sulle regole fondamentali di prevenzione, che ogni lavoratore e reparto IT deve seguire:
- Autenticazione forte: Utilizzo sistematico dell’autenticazione a più fattori (MFA) per l’accesso a qualsiasi account aziendale, rete o software (inclusi i sistemi ERP).
- Gestione tempestiva delle patch: Aggiornare costantemente i sistemi operativi, i firmware dei macchinari (OT) e i software applicativi per chiudere le vulnerabilità prima che vengano sfruttate.
- Principio del minimo privilegio: Garantire a dipendenti e collaboratori esterni l’accesso esclusivamente alle informazioni e ai sistemi strettamente necessari per svolgere le proprie mansioni.
- Monitoraggio e Segnalazione Tempestiva (Il ruolo del CSIRT)
Lavorare sotto l’egida dell’ACN significa non nascondere i problemi, ma fare rete. L’Agenzia gestisce il CSIRT Italia (Computer Security Incident Response Team). Rispettare le sue indicazioni comporta:
- Mantenere sistemi di tracciamento (log) e monitoraggio attivi per intercettare le anomalie.
- Segnalare obbligatoriamente e tempestivamente (spesso entro 24/72 ore a seconda della normativa) gli incidenti informatici significativi al CSIRT. Questo permette all’ACN di lanciare allarmi a livello nazionale per proteggere altre aziende da attacchi simili.
- Utilizzo di Infrastrutture e Cloud Qualificati
Per le aziende che lavorano con la Pubblica Amministrazione o gestiscono dati critici, l’ACN impone l’uso di fornitori Cloud qualificati. Significa che l’organizzazione deve scegliere piattaforme tecnologiche che abbiano superato i severi controlli dell’Agenzia in termini di:
- Trattamento e localizzazione dei dati (sovranità digitale).
- Resilienza ai cyberattacchi e trasparenza nella gestione dei data center.
- Standard elevati di crittografia dei dati sia a riposo che in transito.
- Protezione e Controllo della Supply Chain (Catena di Fornitura)
Un’azienda non è un’isola. L’ACN evidenzia come molti attacchi avvengano colpendo i fornitori più piccoli per risalire fino al bersaglio grosso. Rispettare le indicazioni significa valutare il livello di cyber security dei propri partner commerciali, consulenti e software vendor. Se un fornitore ha accesso alla rete aziendale o gestisce dati sensibili per tuo conto, deve garantire gli stessi standard di sicurezza dell’azienda stessa.
- Gestione del Rischio e Piani di Resilienza
Lavorare secondo i dettami ACN richiede il passaggio da una sicurezza “passiva” a una “basata sul rischio”. L’azienda deve:
- Mappare i propri asset critici (quali dati e quali macchinari fermerebbero l’azienda se colpiti?).
- Redigere e testare periodicamente piani di Business Continuity (Continuità operativa) e Disaster Recovery per sapere esattamente cosa fare e come ripartire in caso di attacco ransomware o blocco dei sistemi.
- Formazione Continua e Cultura della Sicurezza
Poiché il fattore umano rimane il veicolo principale per le intrusioni (tramite phishing o ingegneria sociale), l’ACN promuove la diffusione della cultura cyber. Lavorare in questo modo significa implementare programmi periodici di formazione per tutto il personale, affinché ogni lavoratore diventi una “sentinella” capace di riconoscere un’email sospetta, un allegato pericoloso o un tentativo di frode informatica.