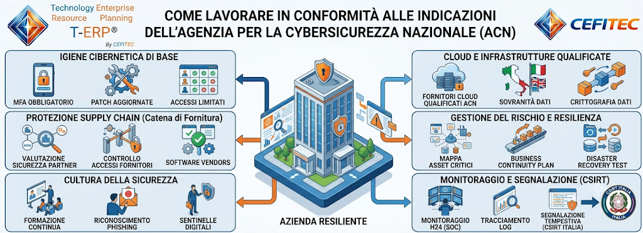
L’entrata in vigore piena della Direttiva NIS2 nel contesto normativo italiano ridefinisce radicalmente il modo in cui le organizzazioni devono affrontare la gestione del rischio informatico e fisico. Non si tratta più di adempimento formale, ma di una trasformazione strutturale della governance della sicurezza.
Il quadro normativo: dalla NIS1 alla NIS2
La Direttiva NIS2 (UE 2022/2555), recepita in Italia con il D.Lgs. 138/2024, amplia significativamente il perimetro dei soggetti obbligati. Rispetto alla NIS1, il numero di settori regolamentati passa da 7 a oltre 18, includendo ora anche la gestione dei rifiuti, la produzione alimentare e i servizi postali. Le organizzazioni classificate come “essenziali” o “importanti” devono implementare misure di sicurezza proporzionate al rischio entro tempistiche stringenti.
Per approfondire il quadro normativo completo, si rimanda al portale ufficiale ACN dedicato alla NIS2 e alle linee guida tecniche pubblicate dall’ENISA.
L’impatto sulla convergenza Physical-Cyber Security
Uno degli aspetti più rilevanti della NIS2 è il riconoscimento esplicito che la sicurezza informatica non può essere disgiunta dalla sicurezza fisica. Gli articoli 21 e 23 impongono misure di sicurezza che coprono tanto gli ambienti digitali quanto quelli fisici — un approccio che CEFITEC ha adottato come paradigma fondante della metodologia T-ERP ben prima che diventasse obbligo normativo.
Questo significa che i sistemi di controllo accessi, videosorveglianza e rilevamento intrusioni devono essere integrati nei piani di incident response e nei processi di business continuity, in modo che un evento fisico venga automaticamente correlato con il monitoraggio cyber.

Gli obblighi di notifica e il ruolo del CSIRT Italia
La NIS2 introduce obblighi di notifica degli incidenti significativi con tempistiche molto ridotte: pre-notifica entro 24 ore, notifica completa entro 72 ore e relazione finale entro 30 giorni. Il CSIRT Italia diventa il punto di riferimento operativo per la gestione delle notifiche, con poteri di indagine e sanzione sensibilmente rafforzati rispetto al regime precedente.
Le organizzazioni che non dispongono di un SIEM integrato con playbook automatizzati troveranno difficile rispettare queste tempistiche. L’automazione della detection e del reporting non è più un’opzione tecnologica, ma un requisito di compliance.
Come prepararsi: il percorso T-ERP per la conformità NIS2
Il modello T-ERP di CEFITEC si traduce in un piano strutturato in tre fasi per la conformità NIS2: assessment del rischio e gap analysis normativa, progettazione dell’architettura di sicurezza convergente e implementazione delle misure tecniche e organizzative con audit continuo. Ogni fase produce documentazione conforme ai requisiti di rendicontazione imposti dalla direttiva.